SOLUTIONS.user

Benutzerverwaltung mit Rollen und Rechten

Wer darf was sehen und ändern, und wer entscheidet das?

Die Rolle bleibt eine, ihr Recht wird genauer

Jede Fachanwendung startet mit drei Rollen: Administrator, Bearbeiter, Leser. Jede bekommt zunächst pauschale Rechte, also Aufträge lesen, anlegen, ändern, löschen. Nach vier Wochen im Echtbetrieb kommt die erste Anforderung, für die das zu grob ist. Die Projektleitung soll die Zahlen ihrer eigenen Projekte sehen, nicht die der anderen. Kurz darauf die zweite: den Personalstamm öffnet jede Führungskraft, das Gehaltsfeld nur die Personalabteilung.

An dieser Stelle wird oft die Rolle vervielfacht, und man landet bei „Projektleitung Nord“, „Projektleitung Süd“, „Projektleitung Ost“ und einer Liste, die mit jedem Vorhaben wächst. Nötig ist das nicht. Die Rolle bleibt eine, ihr Recht bekommt eine Bedingung: nicht „alle Aufträge lesen“, sondern „Aufträge lesen, deren Standort der eigene ist“. Für ein einzelnes Feld gilt dasselbe. Ein tragfähiges Berechtigungskonzept braucht deshalb nicht mehr Rollen, sondern Abstufung nach Anwendung, Datenbereich, Datensatz und Feld, dazu eine feste Reihenfolge der Auswertung.

Die Ebenen und die Reihenfolge, in der sie geprüft werden

Ein Zugriff muss jede Ebene passieren, von der gröbsten bis zur genauesten.

  1. Anwendung

    Darf er die Anwendung öffnen? Davon hängt ab, welche Menüpunkte erscheinen.

    Zutritt

  2. Datenbereich

    Darf er Aufträge lesen, anlegen, ändern, löschen? Vier getrennte Rechte.

    Vier Rechte

  3. Datensatz

    Darf er diesen Auftrag? Die Bedingung wird pro Datensatz geprüft und für Listen in die Datenbankabfrage eingemischt.

    eigener Standort

  4. Feld

    Darf er dieses eine Feld? Ein einzelner Wert bleibt verborgen, während der Rest des Datensatzes offen steht.

    Gehalt

Ebenenmodell des SOLUTIONS Frameworks, Stand August 2026. Wir setzen die Regeln serverseitig durch. Die Oberfläche blendet nur aus, was ohnehin abgewiesen wird.

Datensatzweise und feldweise Sichtbarkeit

Datensatzweise Sichtbarkeit ist mehr als ein Filter in der Liste. Die Einschränkung wird in die Datenbankabfrage geschrieben, bevor sie läuft: Die fremden Datensätze verlassen die Datenbank gar nicht. Ein Filter, der erst im Browser greift, lässt sich dort aushebeln, eine Einschränkung in der Abfrage nicht.

Feldweise Sichtbarkeit hat eine oft übersehene zweite Seite. Ein Wert, den ein Bearbeiter nicht sehen darf, wird ihm beim Lesen entfernt und beim Speichern wieder eingesetzt. Sonst leert er das verborgene Gehalt beim nächsten Speichern unbemerkt. Das ist die häufigste Falle selbst gebauter Feldrechte.

Treffen mehrere Zuständigkeiten zusammen, muss entschieden werden, welche gewinnt: Wer im Vertrieb Deutschland und im Support arbeitet, sähe sonst nur die Schnittmenge. Raten kann das System das nicht, aber es macht die Entscheidung sichtbar.

Konfiguriert statt programmiert

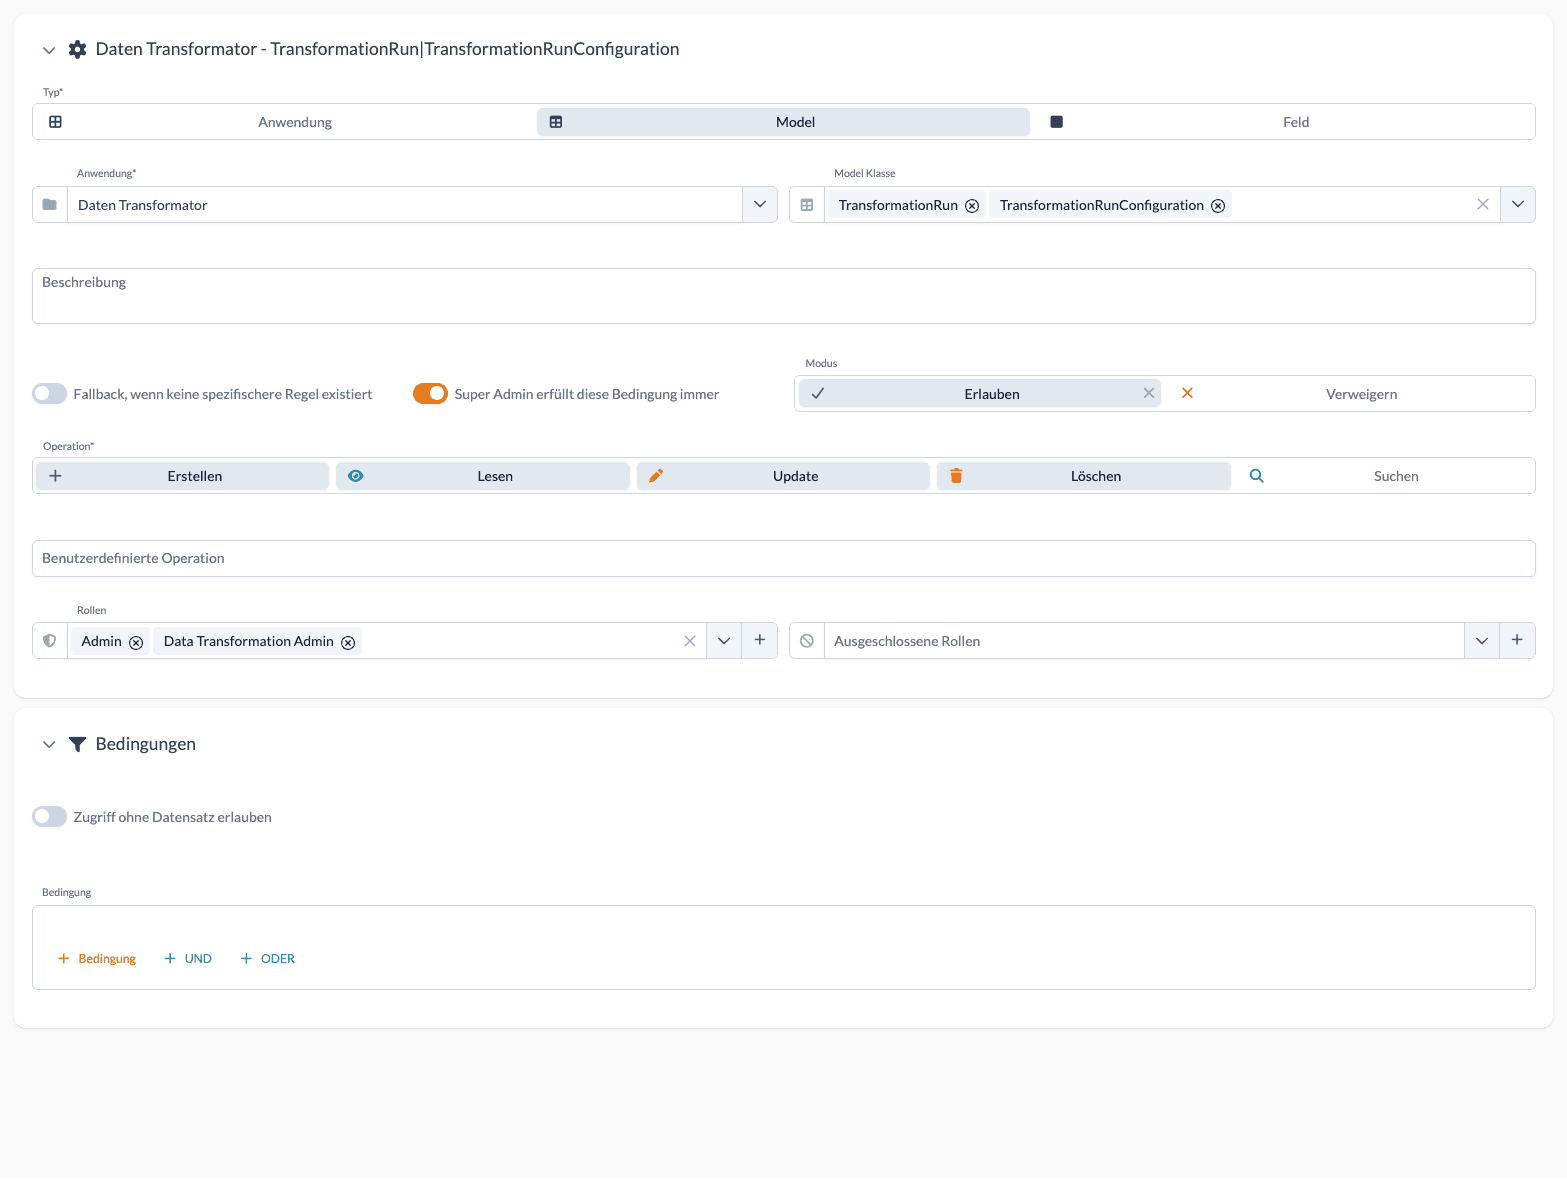
Die Regeln stehen in der Benutzerverwaltung, nicht im Quelltext. Eine Regel wählt ihre Ebene, also die ganze Anwendung, einen einzelnen Datentyp oder ein einzelnes Feld, sie erlaubt oder verweigert, und sie benennt die Vorgänge, für die sie gilt. Dazu kommen die Rollen, für die sie greift, und die Rollen, die ausdrücklich ausgenommen sind.

Darunter steht die Bedingung, zusammengeklickt mit UND und ODER. Eine neue Abteilung ist damit ein Eintrag und keine Auslieferung, morgen früh wirksam. Warum wir konfigurieren statt programmieren

Gruppen, die sich selbst pflegen

Rollen hängen nicht am einzelnen Benutzer, sondern an Gruppen: Die Gruppe entscheidet, wer dazugehört, die Rolle, was erlaubt ist. Eine Standardgruppe fängt alle auf, die noch keiner anderen angehören. So sieht ein neuer Mitarbeiter am ersten Tag etwas Sinnvolles.

Interessanter sind bedingte Gruppen: Ihre Mitgliedschaft ergibt sich aus Eigenschaften des Benutzers, etwa alle einer Niederlassung oder alle eines Fachbereichs. Dafür lassen sich am Benutzer eigene Felder ergänzen, ohne das Datenmodell zu ändern. Wer versetzt wird, wechselt die Gruppe von selbst.

Gruppen bilden außerdem eine Organisationshierarchie ab, von Land über Geschäftsbereich und Gesellschaft bis zur Niederlassung. Dabei können sie Verzeichnisgruppen aus dem Active Directory referenzieren, statt Mitarbeiter zweimal zu pflegen. Soll der Fachbereich seine Anwender selbst verwalten, bekommt er dafür eine eigene Berechtigung.

Gruppen, Hierarchie, Bedingungen

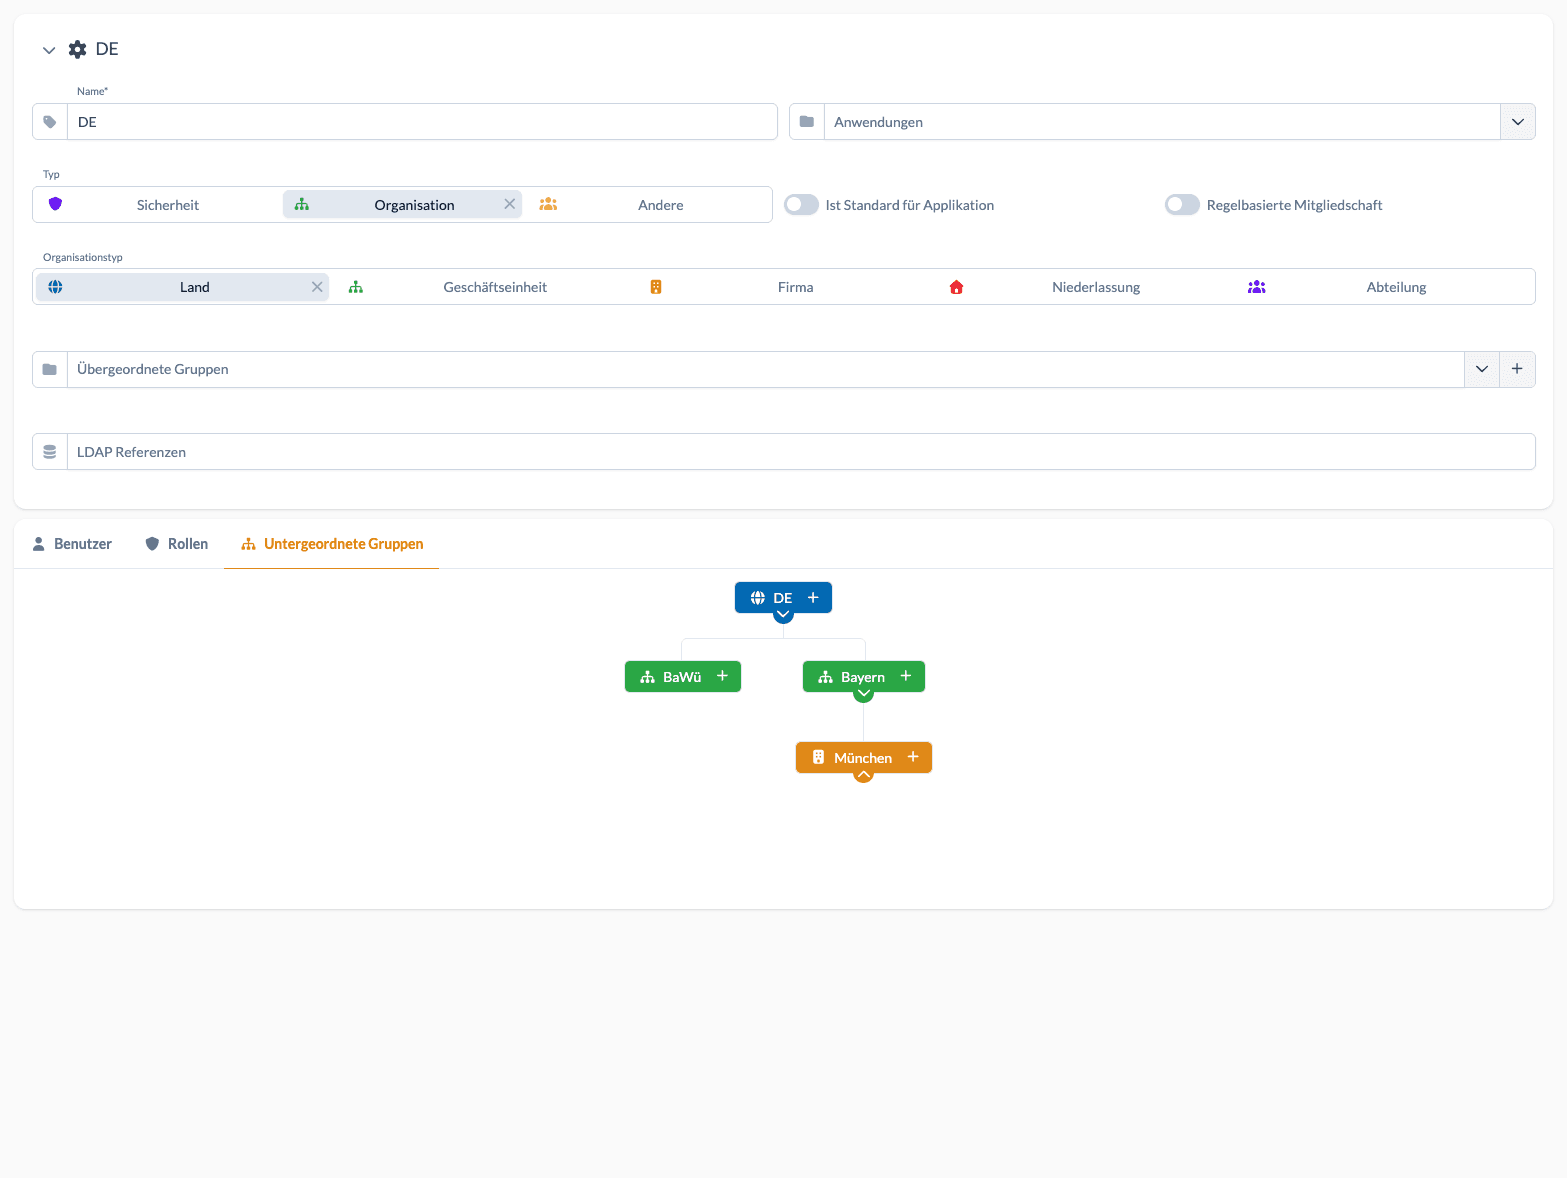
Explizite Zuordnung, Standardgruppe, regelbasierte Mitgliedschaft und Verzeichnisreferenz lassen sich mischen. Eine Gruppe trägt außerdem einen Typ: Sicherheit oder Organisation, und bei einer Organisationsgruppe die Stufe, von Land über Geschäftseinheit und Firma bis zu Niederlassung und Abteilung.

Die Hierarchie steht als Baum daneben, was hilft, wenn jemand erklären muss, warum die Regionalleitung mehr sieht.

Anmeldung, zweiter Faktor und das Gerät dahinter

Bei der Anmeldung redet die IT-Abteilung mit, meist mit dem Wunsch, dass niemand ein weiteres Passwort bekommt. Deshalb stehen mehrere Wege gleichzeitig zur Verfügung: Verzeichnisdienst, Windows-Anmeldung, Cloud-Konto, Passwort, passwortloser Passkey.

Der zweite Faktor ist nicht auf den Anmeldevorgang beschränkt. Er lässt sich mitten in der Anwendung verlangen, bevor jemand etwas Heikles tut, etwa ein hinterlegtes Zugangsdatum sichtbar macht. Der Alltag bleibt bequem, und die wenigen kritischen Handgriffe werden streng.

Wie sich jemand ausweist, und was danach abgesichert ist

Die Anmeldewege laufen nebeneinander, und wir bauen sie nicht für jede Fachanwendung neu.

Wege hinein

Authentifizierung

  • Verzeichnisdienst: LDAP oder Active Directory
  • Windows-Anmeldung: Domänenbenutzer ohne zweite Eingabe
  • Google- oder Microsoft-Konto: der vorhandene Cloud-Anbieter
  • Benutzername und Passwort: für alle ohne Verzeichniseintrag
  • Passkey: passwortlos per Fingerabdruck oder Sicherheitsschlüssel

Danach

Zusätzliche Absicherung

  • Zweiter Faktor: Einmalcode aus der Authenticator-App, mit Ersatzcodes
  • Erneute Prüfung: vor heiklen Schritten, nicht nur beim Anmelden
  • Geräte: Adresse, Browser, letzte Anmeldung; einzeln sperrbar
  • Netzgrenzen: Zugang auf freigegebene Adressbereiche beschränkbar
  • Wartungsfenster: bei Umstellungen kommt nur die Administration herein

Die Wege stehen nebeneinander, nicht zur Wahl

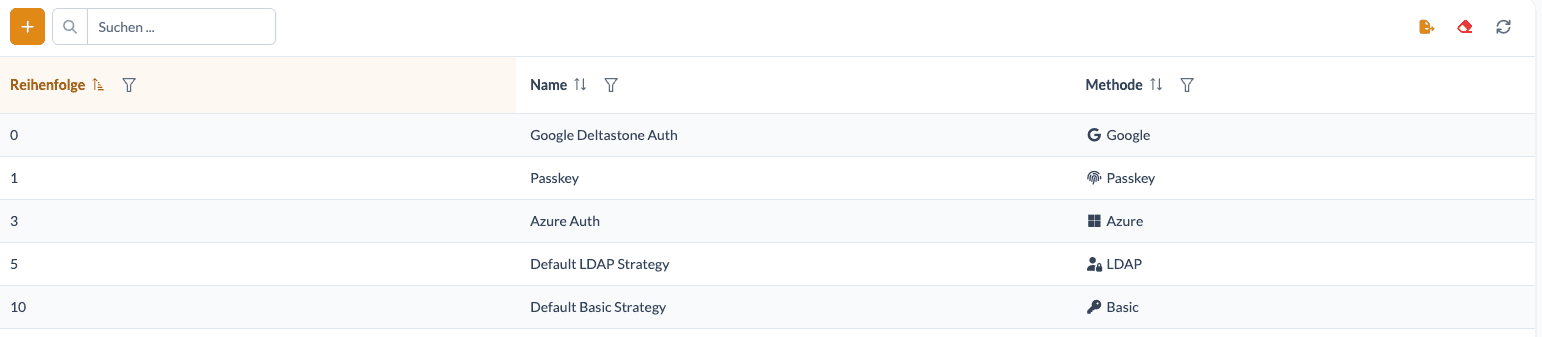
Welche Verfahren eine Anwendung anbietet, ist eine Liste und keine Festlegung beim Aufsetzen. Im Beispiel laufen fünf gleichzeitig: das Google-Konto des Hauses, Passkey, Azure, der Verzeichnisdienst und Benutzername mit Passwort.

Die Reihenfolge in der ersten Spalte bestimmt, was der Anmeldebildschirm zuerst anbietet. Wer den Verzeichnisdienst als Regelweg will und das Passwort nur als Rückfalltür, ordnet sie entsprechend.

Was der Dienst mitbringt, ohne dass jemand daran denkt

Ein Anmeldedienst ist ein Angriffsziel, deshalb steht seine Absicherung nicht zur Auswahl. Wir halten uns dabei an den BSI-Standard für sichere Webanwendungen; geprüft oder zertifiziert sind wir danach nicht. Anfragen, die von einer fremden Seite untergeschoben werden, wehrt ein Sitzungsmerkmal je Anwendung ab; es verfällt nach dreißig Minuten und trägt nach dem Einlösen nur noch fünf.

Dazu kommen die Schutzregeln, die der Browser durchsetzt, sofern die Auslieferung sie mitgibt: eine Inhaltsrichtlinie, die fremde Skripte ausschließt, eine Herkunftsangabe, die beim Sprung auf fremde Seiten schweigt, und außerhalb der Entwicklung der Zwang zur verschlüsselten Verbindung. Zu viele Fehlversuche sperren das Konto, ab welcher Zahl steht in der Konfiguration. Ein neues Gerät lässt sich sperren, bevor es zum ersten Mal hereinkommt, statt es hinterher zu entdecken.

Wer war das? Rechtekontext, Support-Sitzung und Aufbewahrung

Eine Frage steht in Ausschreibungen fast nie und wird im Betrieb fast immer wichtig: In wessen Rechtekontext läuft eine automatische Auswertung? Die Voreinstellung ist die vorsichtige. Was eine Anwendung nach einer Benutzeraktion selbsttätig nachlädt, sieht nicht mehr als der auslösende Benutzer. Soll eine Automatik über Benutzergrenzen hinweg arbeiten, wird das eigens freigeschaltet.

Im Namen eines anderen zu arbeiten ist heute dem Support vorbehalten: Berechtigte übernehmen vorübergehend eine Sitzung, ohne das Passwort zu kennen, um einen Fehler dort zu sehen, wo er auftritt. Wer wen ab wann übernommen hat, bleibt festgehalten. Eine geplante Urlaubsvertretung ist das nicht; wo eine gebraucht wird, ist sie eine eigene Aufgabe.

Scheidet jemand aus, stellt sich die Frage nach Aufbewahrung und Löschung. Das Framework kann beides: archivieren statt löschen, und festgelegte Felder durch Ersatzwerte ersetzen, etwa für Schulungskopien oder für Daten, die bleiben, aber nicht mehr personenbezogen sein dürfen. In der Benutzerverwaltung läuft davon ab Werk nichts. Welche Frist für welchen Datensatz gilt, legt Ihr Haus fest, und eingerichtet wird sie als Lauf im SOLUTIONS.transformer. Art. 32 DSGVO verlangt solche Maßnahmen. Mehr dazu steht unter On-Premise und DSGVO.

Ein Token kann weniger als sein Besitzer, nie mehr

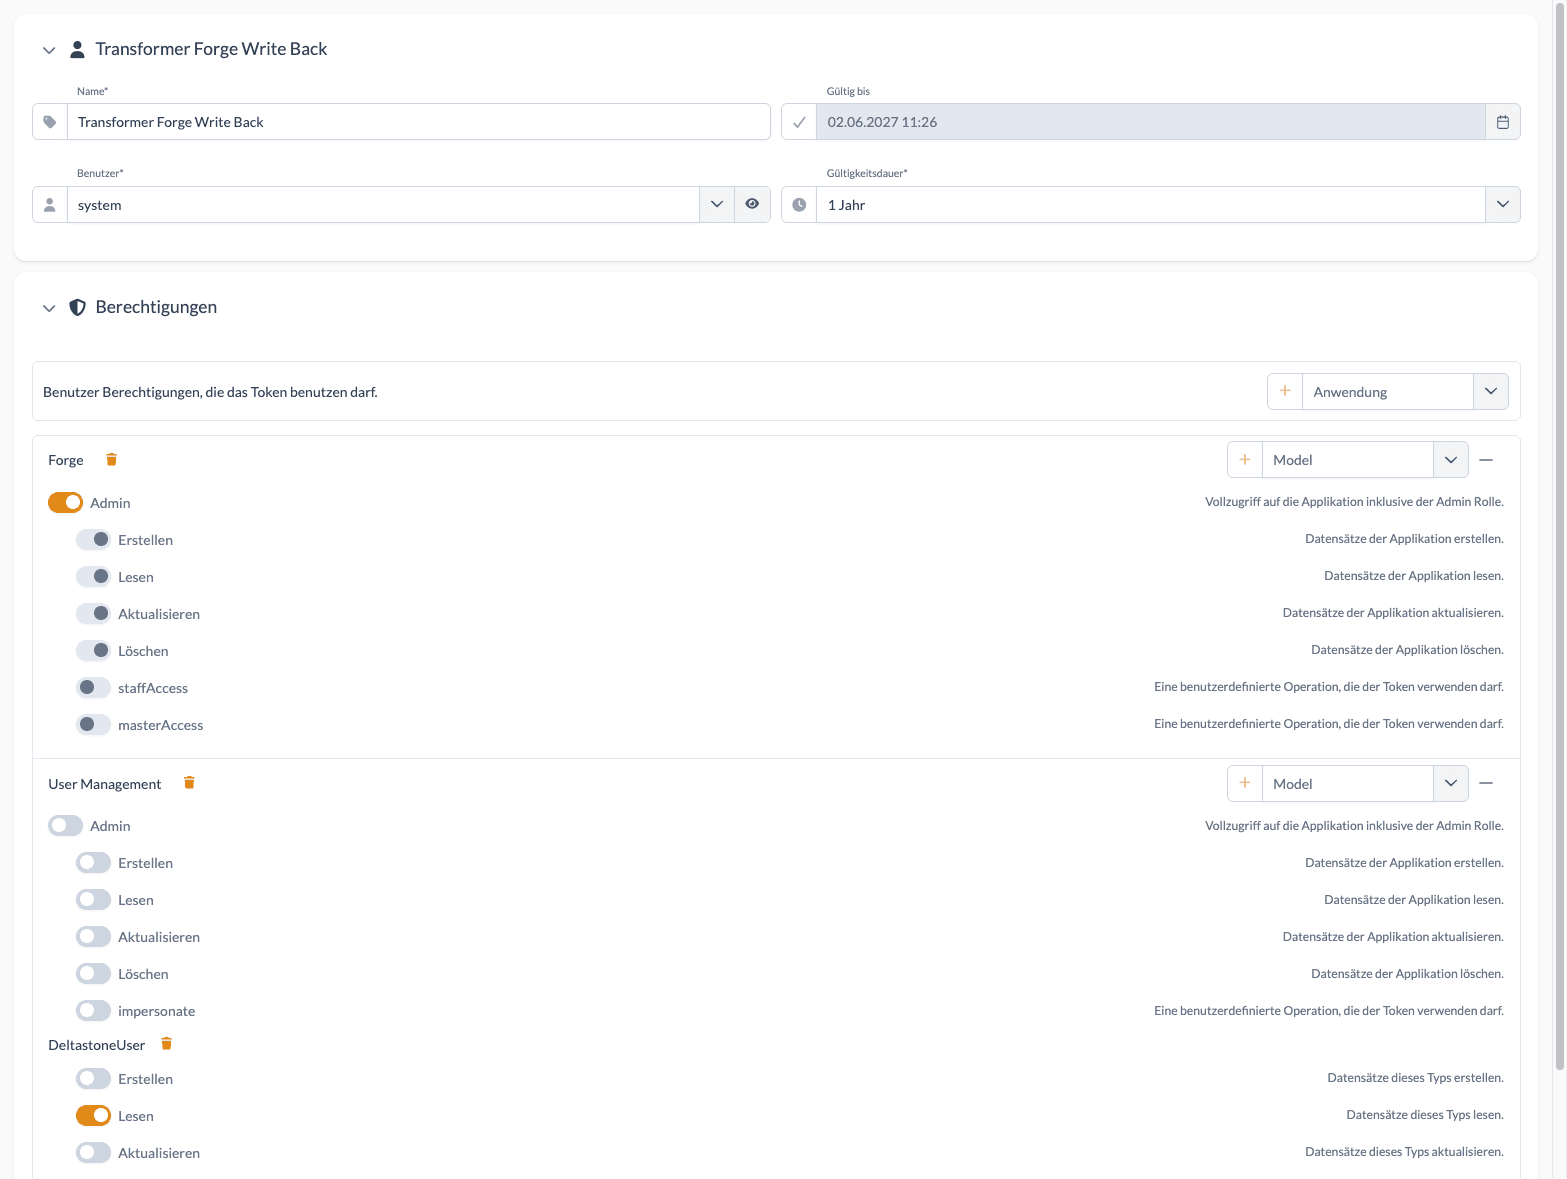
Ein Zugriffstoken bekommt einen Besitzer, eine Gültigkeitsdauer und ein Ablaufdatum. Was es darf, wird darunter je Anwendung und darin je Datentyp geschaltet, bis hinunter zum einzelnen Vorgang.

Auch die fachlichen Aktionen einer Anwendung stehen dort einzeln, im Beispiel etwa das Übernehmen einer Sitzung durch den Support. Ein Schalter, den der Besitzer selbst nicht hat, lässt sich nicht setzen: Ein Token verkleinert Rechte, es vergibt keine.

Ein Konzept statt sechs

Anmeldung, Rollen und Rechte kommen aus einem gemeinsamen Dienst. Im eigenen Betrieb hängen daran 58 Anwendungen, 47 davon produktiv, Stand August 2026.

Einmal anmelden

Verzeichnisdienst, Gruppen und Sperren wirken überall gleich, auch das Sperren eines ausgeschiedenen Kontos an einer einzigen Stelle.

Ohne Eingriff in den Code

Rechte, Gruppen und Anmeldewege sind Konfiguration. Eine neue Abteilung kostet keinen Entwicklungsauftrag.

Die Entscheidung bleibt bei Ihnen

Was das System nicht abnimmt: festzulegen, wer was sehen darf. Das ist Fach- und Datenschutzarbeit, und der größere Aufwandsposten.

Die Festlegung bleibt Ihre Aufgabe

Die ehrliche Grenze steht am Anfang, nicht am Ende: Kein Rechtesystem entscheidet, wer was sehen soll. Diese Festlegung fällt zwischen Fachbereich, Datenschutz und Mitbestimmung, sie braucht Termine und ist meist die größere Position als die technische Umsetzung. Wer sie überspringt, bekommt entweder ein System, in dem alle alles sehen, oder eines, in dem täglich jemand nach einer Freischaltung fragt.

Zwei Punkte gehören dazu: Feldweise Einschränkungen wirken für alle Rollen eines Datenbereichs und gehören geplant, nicht nachträglich eingestreut. Und je feiner die Regeln, desto sorgfältiger muss belegt sein, warum jemand etwas nicht sieht.

Weiterlesen

Häufige Fragen

Was gehört in ein Berechtigungskonzept?

Vier Ebenen: Wer darf die Anwendung öffnen, wer einen Datenbereich lesen oder ändern, wer einen einzelnen Datensatz, wer ein einzelnes Feld. Dazu: wer Benutzer pflegt und was protokolliert wird.

Reichen Rollen für die Rechtevergabe aus?

Ja. Die Rolle bleibt der Träger jeder Regel, auch der feinsten. Die eigentliche Frage ist eine andere: Bekommt eine Rolle ein pauschales Recht auf einen Datenbereich, oder bekommt dasselbe Recht eine Bedingung, etwa auf den eigenen Standort. Wer stattdessen je Standort eine eigene Rolle anlegt, hat bald eine Liste, die mit jedem Standort wächst.

Können Benutzer aus dem Active Directory übernommen werden?

Ja, Benutzer und Verzeichnisgruppen, statt sie zweimal zu pflegen. Die Anmeldung erfolgt per LDAP oder als Windows-Anmeldung ohne erneute Eingabe. Auch der Betrieb ohne Verzeichnisdienst ist möglich.

Was unterscheidet Single Sign-on von der Zwei-Faktor-Anmeldung?

Single Sign-on erspart die zweite Eingabe: Wer am Arbeitsplatz angemeldet ist, ist auch in der Anwendung angemeldet. Der zweite Faktor verlangt umgekehrt einen zusätzlichen Nachweis. Beides ist kombinierbar.

Kann ich sehen, wer sich wann angemeldet hat?

Ja. Sicherheitsrelevante Ereignisse werden festgehalten, nicht allein die geglückte Anmeldung: auch der Fehlversuch, das Verfahren, über das jemand hereinkam, das Gerät, seine Adresse und wie oft von dort schon angemeldet wurde. Im Bedarfsfall lässt sich damit nachvollziehen, wer wann und auf welchem Weg gekommen ist und woran ein Versuch gescheitert ist. Das Änderungsprotokoll auf einzelnen Datensätzen ist etwas anderes und Sache des Frameworks.

Wie ist der Anmeldedienst selbst abgesichert?

Er folgt dem BSI-Standard für sichere Webanwendungen, ohne dass wir dafür geprüft oder zertifiziert wären. Umgesetzt sind unter anderem ein Sitzungsmerkmal je Anwendung gegen untergeschobene Anfragen, die Schutzregeln, die der Browser durchsetzt, eine Kontosperre nach zu vielen Fehlversuchen und eine Geräteliste, auf der ein neues Gerät gesperrt werden kann, bevor es zum ersten Mal hereinkommt.

Was kostet ein Rechtekonzept?

Die Umsetzung ist Konfiguration und damit überschaubar. Der Aufwand liegt davor: zu entscheiden, wer was sehen darf. Diese Abstimmung kostet Termine.
Sprechen Sie mit uns.

Wie dürfen wir Sie kontaktieren?*
Wir melden uns umgehend bei Ihnen.